RD frenó 780 millones de ciberataques hasta octubre, frente a 480 millones en 2025: a qué le apuntan
El phishing, las páginas falsas del e-Ticket, la alteración de portales públicos y el secuestro de información figuran entre las amenazas detectadas por el Centro Nacional de Ciberseguridad.

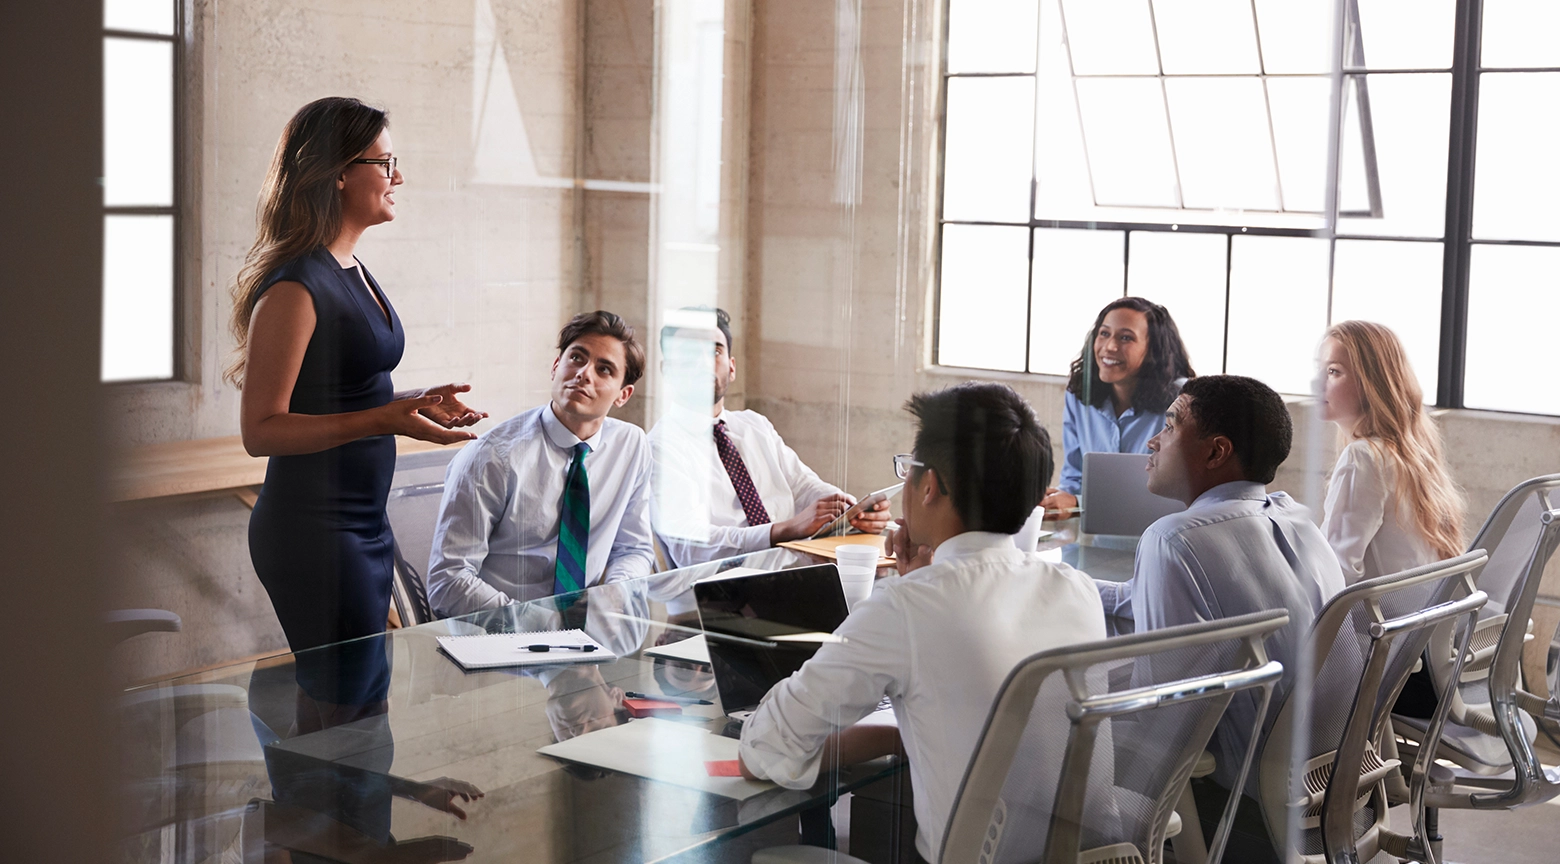
Foto: El incremento interanual de intentos de intrusión informática en el país expone la sofisticación de las campañas de suplantación de identidad y malware contra ciudadanos e instituciones estatales.

República Dominicana detectó y detuvo alrededor de 780 millones de intentos de ciberataques entre enero y octubre de 2026, frente a los 480 millones registrados durante todo 2025, según informó el director ejecutivo del Centro Nacional de Ciberseguridad (CNCS), Carlos Leonardo.
La diferencia representa un aumento de aproximadamente 62.5% respecto al registro del año anterior. Sin embargo, el funcionario advirtió que el crecimiento no responde necesariamente a un incremento equivalente de la actividad delictiva, sino también a una mayor capacidad de vigilancia, monitoreo y detección, junto con la expansión de los servicios digitales y la conectividad.
Entre las amenazas que enfrenta el país aparecen la suplantación de páginas institucionales, el secuestro de información y los intentos de engañar a los usuarios mediante portales falsos. Uno de los blancos recurrentes es el formulario digital e-Ticket, utilizado por viajeros para completar los trámites de entrada y salida de República Dominicana.
Te puede interesar: Trump se reunirá con Xi Jinping y Putin para demostrar su liderazgo ¿Por qué podría terminar fortaleciendo a China y Rusia?
¿Qué buscan los ciberdelincuentes en República Dominicana?
El phishing o suplantación de servicios digitales figura entre las modalidades más frecuentes identificadas por el CNCS. Esta práctica consiste en crear mensajes, enlaces o páginas que imitan plataformas legítimas para conseguir información personal, credenciales de acceso o dinero de los usuarios.
Uno de los casos señalados por Leonardo es la creación de páginas falsas del e-Ticket, el formulario utilizado por la Dirección General de Migración (DGM) y la Dirección General de Aduanas (DGA). Los portales fraudulentos imitan el servicio oficial para engañar a viajeros y obtener sus datos o realizar cobros indebidos.
Ahora bien, la amenaza no termina cuando las autoridades consiguen eliminar una página. Según el funcionario, los responsables suelen crear nuevos sitios una vez que los anteriores son identificados y desactivados. La coordinación del CNCS con proveedores de alojamiento web ha permitido reducir el tiempo necesario para retirar estos portales. Mientras el procedimiento podía tomar entre una semana y un mes, actualmente puede completarse en aproximadamente dos horas.
¿Cuáles son los principales tipos de ciberataques detectados?
Más allá de las páginas falsas, el organismo ha identificado otras modalidades que pueden comprometer los sistemas de instituciones públicas y organizaciones que ofrecen servicios esenciales.
Entre las principales están:
- Phishing: mensajes y páginas que imitan servicios legítimos para robar información o conseguir pagos de los usuarios
- Alteración de páginas web: modificación de portales institucionales, inserción de anuncios o banners que redirigen a sitios poco confiables y cambios en su contenido
- Secuestro de información: ataques que cifran o bloquean los archivos de una organización e impiden que pueda utilizarlos sin recurrir a respaldos o mecanismos de recuperación
- Acceso no autorizado: intentos de entrar en sistemas y redes aprovechando vulnerabilidades o controles de seguridad deficientes
Leonardo explicó que no todos los incidentes requieren técnicas altamente sofisticadas. Algunas filtraciones ocurren porque las organizaciones tienen controles insuficientes o porque las medidas de protección existentes no se aplican correctamente. Es por eso que la seguridad digital no depende únicamente de detectar ataques externos ya que requiere mantener los sistemas actualizados, revisar los permisos de acceso y asegurar que los procedimientos internos funcionen.
¿Cuántos ciberataques han logrado materializarse en el país?
Aunque el CNCS reportó 780 millones de intentos detectados y detenidos hasta octubre de 2026, esa cifra no equivale a la cantidad de incidentes que consiguieron afectar a una organización o a sus usuarios. Desde la creación del organismo en 2018, se han contabilizado 2,035 incidentes materializados que requirieron la intervención de equipos especializados para atender sus consecuencias.
Esta distinción es importante debido a que un intento de ataque bloqueado no representa necesariamente una filtración, una pérdida económica o una persona afectada. Los incidentes materializados, en cambio, son aquellos que sí tuvieron consecuencias y necesitaron una respuesta técnica.
También, el director del CNCS señaló que la relación entre los intentos detectados y los incidentes que llegan a materializarse representa aproximadamente un 99.7% de detección y resolución de la telemetría monitoreada. Este indicador se refiere al entorno que supervisa el organismo, no a la totalidad de los ataques que ocurren en el país.
Te puede interesar: Aeropuertos al límite: la OACI pide invertir más y RD fue el mercado del Caribe que más creció
¿Qué instituciones y servicios públicos están bajo vigilancia?
El Centro Nacional de Ciberseguridad tiene bajo su cobertura a 326 instituciones gubernamentales y también monitorea servicios considerados esenciales para el funcionamiento del país.
Entre estos sectores se encuentran:
- Energía: sistemas vinculados con la generación y distribución eléctrica
- Agua potable: infraestructuras y servicios relacionados con el suministro de agua
- Telecomunicaciones: redes y plataformas necesarias para las comunicaciones
- Servicios digitales del Estado: portales y herramientas que permiten a los ciudadanos realizar trámites en línea
- Administración pública: sistemas tecnológicos utilizados por las instituciones gubernamentales
El equipo nacional de respuesta a incidentes cibernéticos trabaja de manera continua para identificar actividades sospechosas, alertar a las organizaciones y acompañarlas en la contención de amenazas y recuperación de sus sistemas. El monitoreo puede extenderse a empresas privadas que ofrecen servicios esenciales, como distribuidoras y generadoras eléctricas o entidades vinculadas al suministro de agua. En estos casos, la supervisión se realiza mediante mecanismos de cooperación voluntaria.
¿Qué pasa cuando un ataque consigue entrar en una institución?
Cuando una amenaza logra superar las medidas de protección, el trabajo del CNCS se concentra en identificar cómo ocurrió, determinar el alcance del incidente y apoyar a la organización afectada para contenerlo y corregir las vulnerabilidades.
El funcionario recordó como antecedente el ataque informático que afectó a la Dirección General de Presupuesto (Digepres) en diciembre de 2020. La institución permaneció durante 45 días sin poder realizar aprobaciones presupuestarias, lo que repercutió en la ejecución de recursos de otras entidades públicas.
Es más, el caso muestra que una vulneración digital puede afectar procesos administrativos y servicios que van más allá de la organización atacada. A la vez, Leonardo citó la experiencia de Costa Rica en 2022, cuando ataques cibernéticos afectaron servicios gubernamentales, financieros y administrativos. En un contexto de creciente dependencia tecnológica, una interrupción en sistemas de energía, agua o telecomunicaciones puede tener consecuencias para un número amplio de ciudadanos y empresas.
¿Quién investiga a los responsables de los ciberataques?
El CNCS y el Departamento de Investigación de Crímenes y Delitos de Alta Tecnología (DICAT) cumplen funciones diferentes frente a los delitos informáticos.
El CNCS se ocupa de la prevención, la detección y la respuesta técnica ante incidentes. Su trabajo consiste en identificar vulnerabilidades, determinar cómo se produjo una intrusión y ayudar a evitar que vuelva a ocurrir. Por su parte, el DICAT, investiga quiénes están detrás de los delitos, recopila evidencias y trabaja junto al Ministerio Público en los procesos correspondientes.
Esta diferencia significa que detener un intento de ataque y perseguir penalmente a sus responsables son tareas distintas, aunque complementarias.
Te puede interesar: ¿Qué datos tuyos quedan expuestos si hackean a una aerolínea? Lo que puedes hacer para protegerte
¿Cómo protegerse de las páginas falsas y los fraudes digitales?
La expansión de los servicios en línea también aumenta la exposición de los ciudadanos a mensajes fraudulentos y páginas que imitan plataformas oficiales. El CNCS recomienda adoptar medidas básicas para reducir ese riesgo.
Entre las principales están:
- Utilizar contraseñas diferentes para cada cuenta y servicio
- Activar la autenticación multifactor siempre que esté disponible
- Comprobar la dirección de las páginas antes de introducir datos personales o bancarios
- Evitar abrir enlaces sospechosos recibidos por correo electrónico, mensajes de texto o redes sociales
- No compartir códigos de verificación ni credenciales de acceso
- Mantener actualizados los dispositivos y programas utilizados
- Evitar publicar información que revele ubicaciones, rutinas o actividades familiares
Además, el CNCS dispone de herramientas digitales para verificar enlaces, consultar posibles compromisos de cuentas y contraseñas, revisar direcciones IP y reportar incidentes o sitios sospechosos. La institución cuenta con un Ciberobservatorio que reúne información sobre indicadores de exposición y amenazas en el entorno digital dominicano.
El aumento de los intentos de ciberataques confirma la importancia de proteger tanto las plataformas institucionales como las cuentas personales. Aunque el país logró detener 780 millones de intentos hasta octubre, una sola vulnerabilidad que permita materializar una intrusión puede comprometer información, servicios y operaciones esenciales.
Suscríbete a la revista y regístrate a nuestros newsletters para recibir el mejor contenido en tu buzón de entrada.
Seguir leyendo

Lo más visto en Revista Mercado
Daily News
Temblor de 4.7 en El Seibo: lo que registró la UASD, por qué circuló un 5.3 y si causó daños

Empresas
Nvidia presenta resultados el martes 17, los primeros sin Jensen Huang: cuánto espera vender
Daily News
Viettel firma y será la cuarta telefónica de RD: cuándo empezaría a operar y si bajarán los precios
Daily News
EE. UU. detiene todos los vuelos por una falla en el control aéreo: qué pasa si viajas desde RD
Daily News
¿Qué es L3Harris? La empresa que opera la red de la FAA que falló y paró los vuelos de EE. UU.
Finanzas
Scotiabank quiere ampliar sus operaciones en RD: la inversión extranjera llega a US$4,500 millones

Daily News
EE. UU. reanuda los vuelos tras cuatro horas: qué hacer si tu vuelo a RD se canceló o se retrasó
Daily News
La Bearista de Starbucks vuelve en una caja sorpresa de US$39.95: cuándo sale y qué osos trae
Devices
El hacker que filtró GTA 6 se declara culpable a tres días del estreno: así hackeó a Rockstar

Análisis para suscriptores
Exclusivo Suscriptores
La salida a bolsa de Anthropic aumenta la presión sobre OpenAI
Exclusivo Suscriptores
La élite de la cocina mundial: quiénes la dominan en 2026
Exclusivo Suscriptores