¿Qué debe hacer una empresa cuando sufre un ciberataque? Paso a paso.
Un ciberataque puede comprometer mucho más que los sistemas informáticos de una empresa. La interrupción de los servicios, la pérdida de acceso a información o la exposición de datos confidenciales pueden afectar la continuidad del negocio, generar consecuencias legales y poner en riesgo la confianza de clientes y socios comerciales. Frente a este escenario, la capacidad de respuesta depende tanto de las herramientas tecnológicas como de las decisiones que adopte la organización durante las primeras horas.

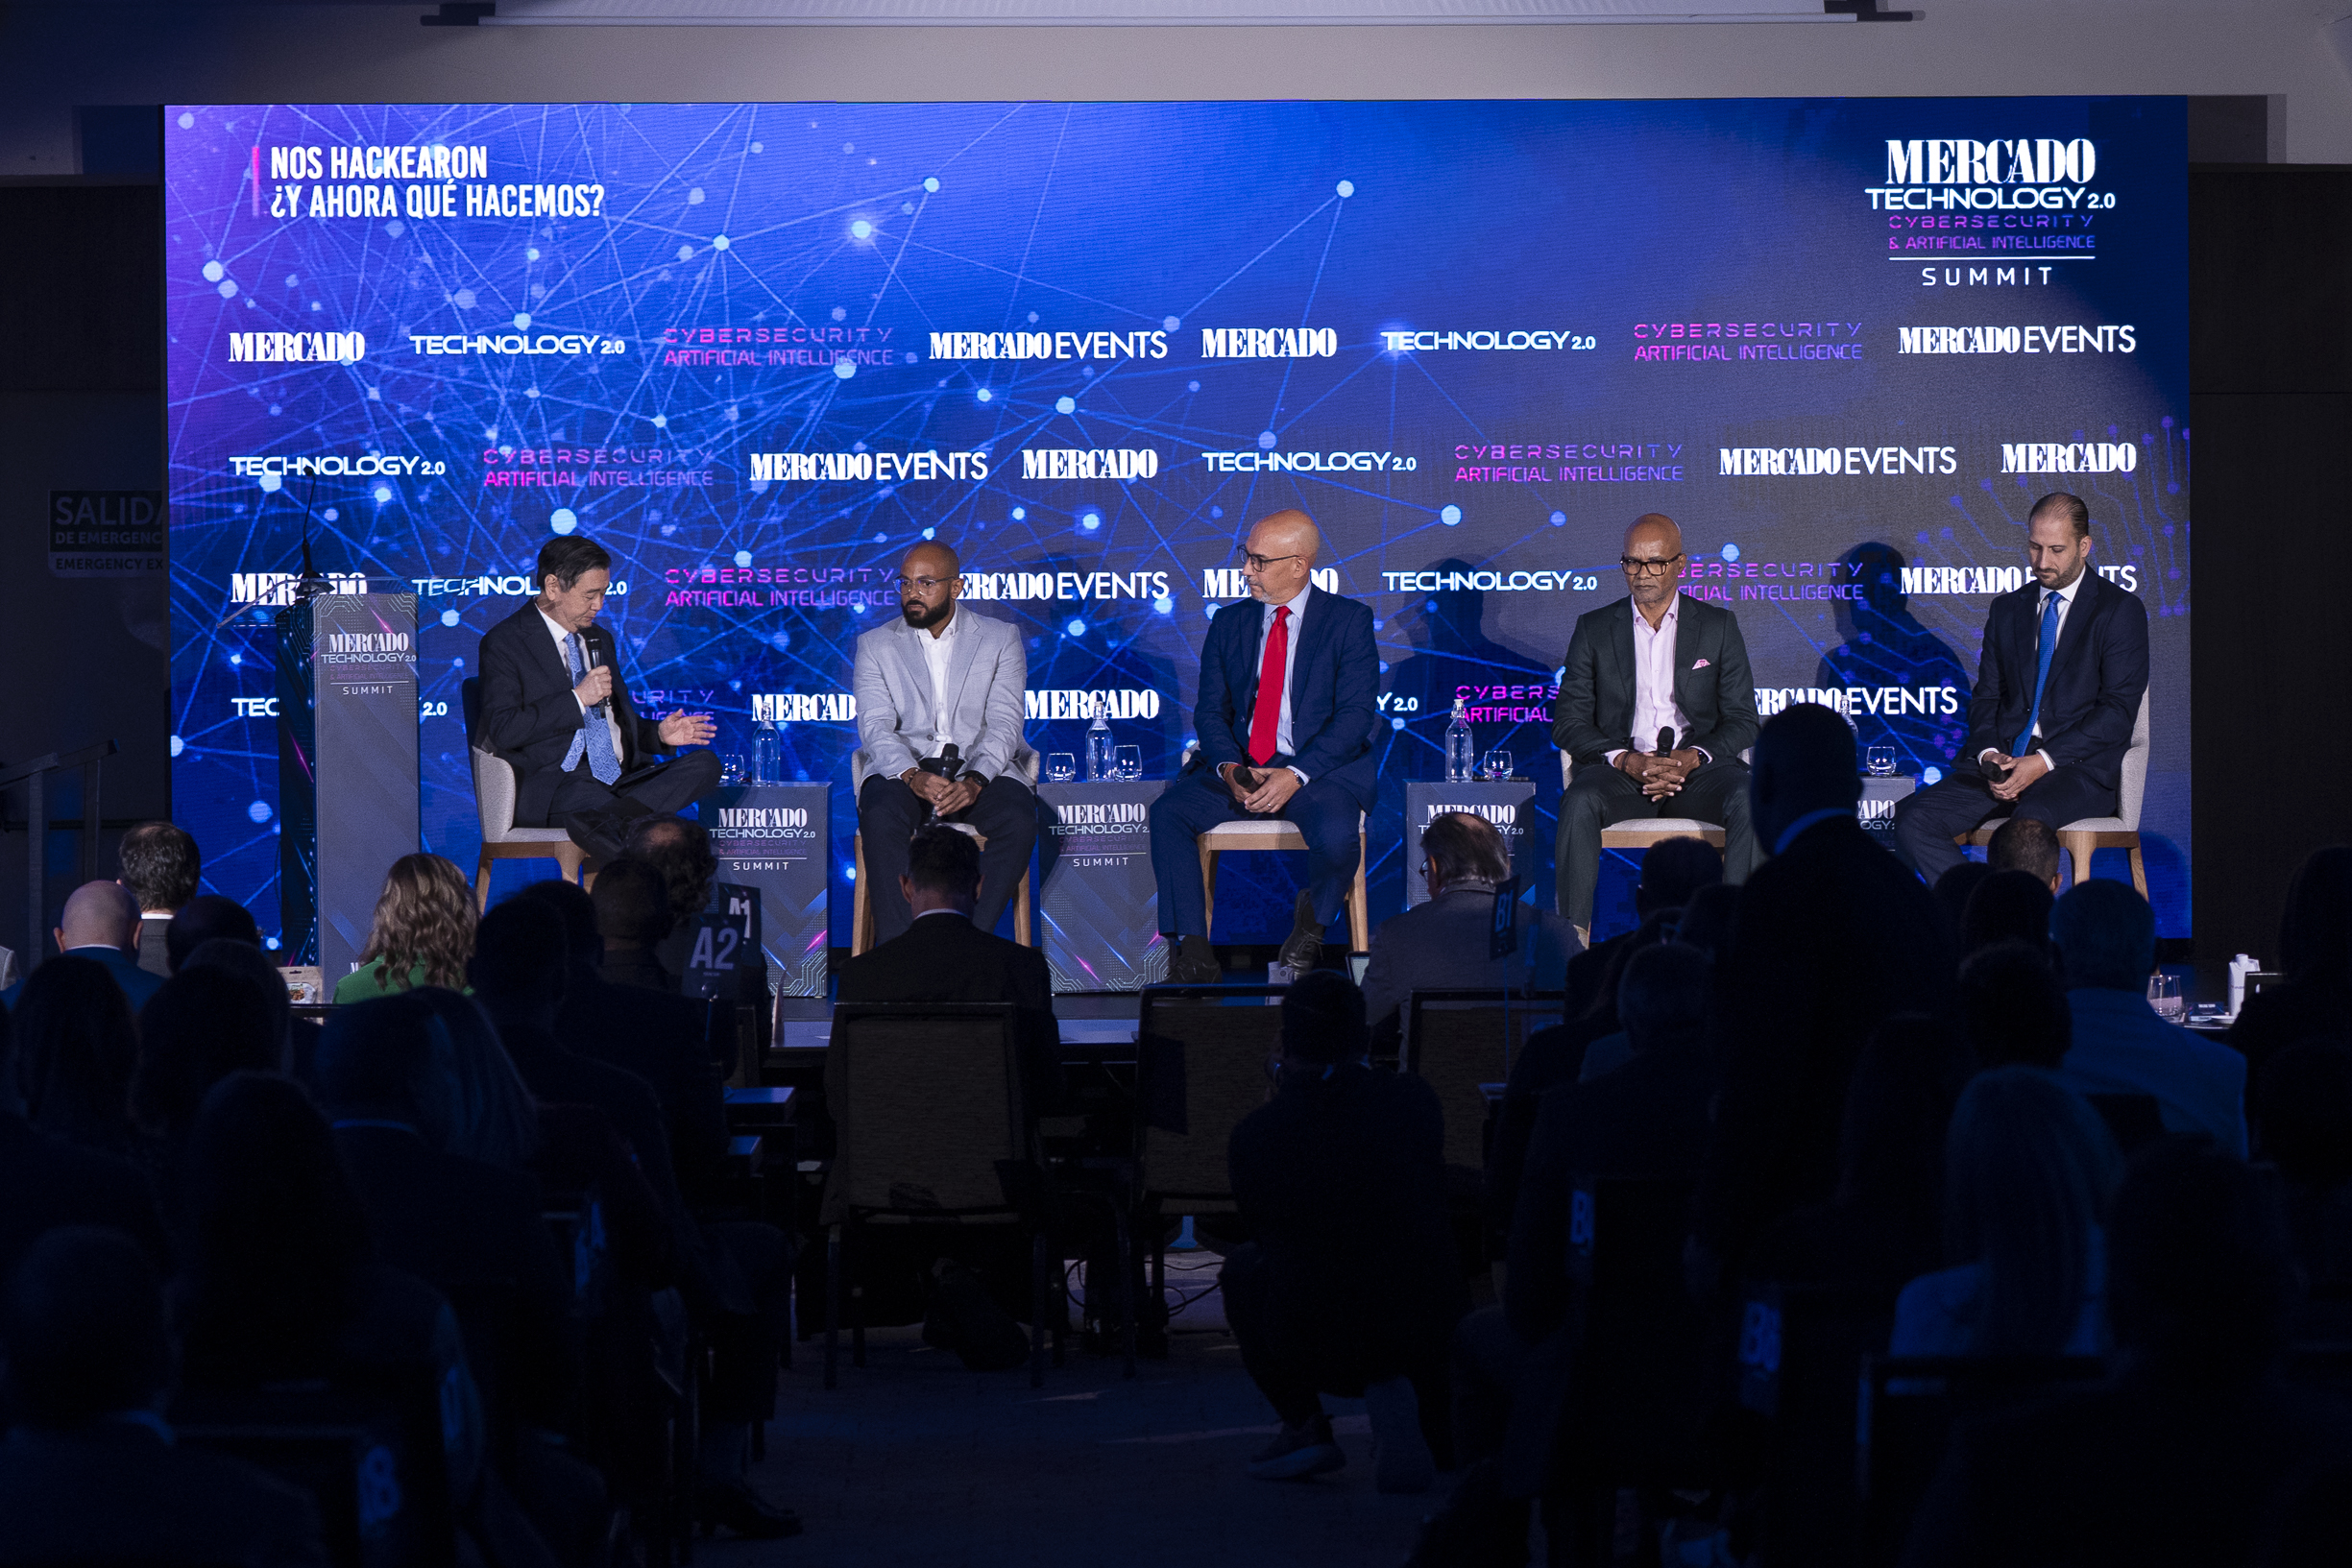
Foto: Ante un ciberataque, las empresas deben actuar rápidamente para contener la amenaza, proteger la información comprometida y restablecer sus operaciones. Los especialistas recomiendan activar los protocolos de respuesta, evaluar los daños y reforzar las medidas de ciberseguridad para prevenir nuevos incidentes.

La presión por restablecer las operaciones puede llevar a tomar medidas precipitadas. Apagar equipos sin una evaluación previa, recuperar archivos sin comprobar su integridad o comunicar información que todavía no ha sido confirmada son errores que pueden dificultar la investigación y prolongar las consecuencias del incidente.
Te puede interesar: Formación para el futuro. Entrevista exclusiva Luis Miguel De Camps Garcia-Mella
Rolando Pichardo, Senior Domain Consultant de NGTS–Palo Alto Networks, destaca la importancia de contener la amenaza sin comprometer las evidencias necesarias para determinar qué ocurrió. Entre las primeras medidas se encuentran aislar de forma controlada los dispositivos afectados, investigar el posible origen del ataque y preservar los registros que permitan reconstruir la actividad del intruso.
Desconectar o apagar equipos sin seguir un procedimiento adecuado puede provocar la pérdida de información útil para el análisis forense. Por ello, las decisiones técnicas deben quedar en manos de personal especializado, capaz de evaluar los riesgos y actuar sin comprometer las pruebas digitales.
La respuesta exige coordinación entre las áreas
Un incidente de seguridad no puede gestionarse exclusivamente desde el departamento de tecnología. Mientras los especialistas trabajan para contener la amenaza, la dirección debe coordinar las decisiones que afectan la continuidad de las operaciones, las obligaciones legales y la relación con los públicos de interés.
Jean Carlos Bardot, director comercial de CBRT, resalta la importancia de definir las responsabilidades antes de que ocurra una emergencia. La organización necesita saber quién dirige la respuesta, quién ejecuta las medidas técnicas, qué decisiones requieren aprobación y cuándo debe intervenir un asesor externo.
Esta distribución de funciones reduce el riesgo de que diferentes equipos actúen con información incompleta o adopten medidas contradictorias. También permite que la dirección tenga una visión más clara de lo sucedido y pueda decidir con base en los hallazgos de la investigación, en lugar de asumir que la recuperación de los servicios significa que el peligro ha desaparecido.
La preparación debe incluir un protocolo con los contactos clave, las responsabilidades de cada área y las actuaciones que deben evitarse mientras se analiza el incidente. Ponerlo a prueba mediante simulacros ayuda a identificar fallas de coordinación y comprobar si los responsables están preparados para actuar bajo presión.
Preservar las evidencias también es una cuestión legal
La investigación de un ciberataque no termina cuando se identifica el sistema comprometido. La empresa debe documentar los acontecimientos, proteger las evidencias y determinar qué obligaciones legales podrían derivarse de lo ocurrido.
Félix Jáquez, socio de ECIJA República Dominicana, señala que la asesoría jurídica debe incorporarse desde el inicio de la gestión de crisis. Su participación temprana permite evaluar las implicaciones de las decisiones que se toman durante la respuesta y reducir el riesgo de incumplimientos posteriores.
Una de las medidas fundamentales es mantener una bitácora que reúna los registros digitales y las actuaciones realizadas por el personal. Esta documentación permite reconstruir la secuencia de los hechos, identificar las decisiones adoptadas y conocer cómo evolucionó el incidente.
La integridad de las pruebas también requiere especial atención. Conservar capturas de pantalla, archivos o registros no garantiza por sí solo que puedan utilizarse como evidencia. Es necesario documentar su procedencia, controlar quién accede a ellos y mantener su trazabilidad para detectar posibles alteraciones.
Las obligaciones de notificación deben evaluarse según el sector, el tipo de información comprometida y la normativa aplicable. Las organizaciones que operan en actividades reguladas o gestionan infraestructuras críticas necesitan prestar atención a los requisitos específicos que les correspondan.
También conviene revisar los contratos con proveedores, las cláusulas relacionadas con la protección de datos y las condiciones de las pólizas de ciberseguridad. Conocer de antemano los procedimientos de notificación y autorización de una aseguradora puede evitar decisiones que afecten la cobertura contratada.
En caso de extorsión, pagar para recuperar los sistemas o evitar la divulgación de información no garantiza que el atacante cumpla sus promesas. Antes de tomar una decisión de esta naturaleza, la organización necesita evaluar los riesgos operativos, legales y de cumplimiento con asesoría especializada.
Comunicar con transparencia sin especular
Cuando un ciberataque trasciende el ámbito interno, la empresa debe atender las inquietudes de sus clientes, colaboradores, proveedores y otros públicos. La falta de información puede alimentar rumores y aumentar la incertidumbre, incluso cuando todavía no se conoce el alcance de lo ocurrido.
Melvin Peña, consultor en gestión de crisis, plantea que las organizaciones deben prepararse para comunicar desde las primeras etapas del incidente. Esto no significa ofrecer conclusiones prematuras, sino reconocer la situación, explicar las medidas que se están tomando y establecer cuándo se proporcionarán nuevas actualizaciones.
El mensaje inicial debe ser claro y prudente. Si la investigación continúa, es preferible explicar que el incidente está bajo análisis y que se trabaja para contenerlo, en lugar de minimizar sus posibles consecuencias o divulgar datos sin confirmar. Mantener informados a los públicos no exige tener todas las respuestas, pero sí comunicar con responsabilidad lo que se conoce.
Para lograrlo, conviene designar previamente a los portavoces y prepararlos para responder preguntas difíciles. La persona que represente a la organización debe tener autoridad suficiente para transmitir el mensaje y conocer los límites de la información que puede divulgarse. En incidentes de mayor impacto, la intervención de la máxima dirección puede resultar necesaria.
Peña también destaca la utilidad de preparar borradores de mensajes y definir los canales institucionales antes de que ocurra una crisis. Estas medidas reducen la improvisación y ayudan a mantener la coherencia entre las distintas comunicaciones.
A medida que se confirman los hechos, los clientes necesitan saber qué información pudo quedar expuesta, cómo puede afectarles y qué medidas deben adoptar para protegerse. Cuando corresponda, la empresa debe ofrecer instrucciones concretas, habilitar canales de atención y responder las consultas con oportunidad. La comunicación debe acompañar las acciones correctivas y no sustituirlas.
Recuperar los sistemas no significa eliminar la amenaza
Restablecer una plataforma es un paso importante, pero no basta para considerar resuelto el incidente. Antes de recuperar los servicios, los equipos técnicos deben verificar que la amenaza haya sido contenida y que no persistan mecanismos de acceso utilizados por el atacante.
Pichardo destaca la necesidad de revisar las copias de respaldo antes de utilizarlas. Si contienen archivos comprometidos o conservan rastros de la intrusión, restaurarlas sin una evaluación adecuada puede reintroducir el problema en la infraestructura.
La recuperación debe realizarse de forma controlada, con prioridad para los sistemas críticos y verificaciones que permitan confirmar su funcionamiento. Al mismo tiempo, es necesario mantener la vigilancia para detectar nuevas señales de actividad sospechosa.
Bardot subraya la importancia de mantener visibilidad sobre lo sucedido. Esto implica identificar el posible punto de entrada, determinar cuáles sistemas fueron afectados, evaluar el alcance de la intrusión y comprobar que se hayan corregido las vulnerabilidades identificadas.
La decisión de cerrar el incidente debe apoyarse en los resultados de la investigación y en criterios previamente establecidos. La dirección necesita conocer qué medidas se completaron, cuáles siguen pendientes y qué condiciones permiten reanudar las operaciones con un nivel de riesgo aceptable.
Incluso después de recuperar los servicios, pueden quedar tareas de seguimiento, revisión de controles y atención a las personas afectadas. Por eso, la recuperación técnica debe formar parte de un proceso más amplio de restablecimiento del negocio.
Te puede interesar: Ciberseguridad en República Dominicana, el reto de proteger la confianza digital
La preparación comienza antes del ataque
Esperar a que ocurra un incidente para identificar responsables, localizar especialistas o definir qué información se comunicará aumenta la presión sobre los equipos y puede retrasar decisiones esenciales. La capacidad de respuesta se construye mediante procedimientos claros, personal preparado y pruebas periódicas.
Un plan efectivo debe contemplar cinco aspectos fundamentales.
- Responsabilidades y protocolos: Definir quién coordina la respuesta, qué funciones corresponden a cada área y cómo se contienen las amenazas, se preservan las evidencias y se recuperan los sistemas.
- Apoyo especializado: Mantener identificados los contactos de los equipos técnicos, proveedores y asesores legales que podrían intervenir durante la emergencia.
- Comunicación de crisis: Designar portavoces, preparar mensajes iniciales y establecer canales oficiales para informar a colaboradores, clientes y otros públicos.
- Revisión contractual y simulacros: Examinar las obligaciones de proveedores y aseguradoras, y probar los procedimientos para detectar fallas antes de una situación real.
- Evaluación posterior: Documentar las lecciones aprendidas y convertir los hallazgos en medidas preventivas que reduzcan la posibilidad de repetir los mismos errores.
La tecnología también puede mejorar la detección y el análisis de amenazas. Las herramientas que centralizan registros de redes, dispositivos, servicios en la nube, sistemas de identidad y correo electrónico facilitan la identificación de señales que podrían pasar inadvertidas cuando se analizan por separado.
La inteligencia artificial y la automatización pueden acelerar determinadas tareas de investigación y respuesta, siempre que se utilicen con controles adecuados y supervisión humana, especialmente cuando las acciones puedan afectar sistemas críticos o información sensible.
La confianza se recupera con acciones
La forma en que una empresa responde a un ciberataque influye en sus consecuencias operativas y en la confianza que mantiene con sus clientes y socios. Contener la amenaza es indispensable, pero también lo son la coordinación entre las áreas, la preservación de las evidencias, el cumplimiento de las obligaciones legales y una comunicación responsable.
Casos como este sirvieron de guía para la conversación en el reciente Cybersecurity & Artificial Intelligence Summit 2026 organizado por Mercado Media Network. Allí quedó claro que actuar con antelación permite reducir la improvisación cuando cada decisión cuenta. Un plan probado, responsabilidades bien definidas y personal capacitado no eliminan todos los riesgos, pero ayudan a gestionar la crisis con mayor control y a recuperar las operaciones sobre una base más segura.
Suscríbete a la revista y regístrate a nuestros newsletters para recibir el mejor contenido en tu buzón de entrada.
Seguir leyendo


Lo más visto en Revista Mercado
Sector Tecnología
El camino que abre paso a una salud conectada
Sector Inmobiliario
32 años desarrollando espacios únicos
Sector Inmobiliario
El futuro entra en operación
Sector Industrias
Cuatro décadas de innovación y crecimiento
Sector Farmacéutico
Un legado que continúa creciendo y trasciende generaciones
Sector Industrias
RESPALDO QUE IMPULSA GRANDES PROYECTOS

Devices
Galaxy S27 Pro: el nuevo modelo entre el Plus y el Ultra y cuánto costaría, según las filtraciones

Daily News
¿Ya depositaron Supérate en octubre? Cómo consultar Aliméntate, Bonogás y Bono Luz con tu cédula

Análisis para suscriptores
Exclusivo Suscriptores
Alexa, necesito un poco de espacio.
Exclusivo Suscriptores
Un premio Nobel por explicar cómo mantener estables las economías.